

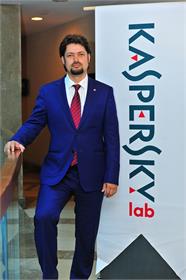
Ivan Romashko, güvenlik yaklaşımlarının nasıl olması gerektiği konusunda şu bilgileri verdi: “Öncelikle tüm üst yüzey yönetimi de dahil edecek şekilde, strateji seviyesinde başlamak gerekiyor. Güvenlikle ilgili olmayan karar vericilere güvenlik kavramı ve iş süreçleri açısından (finansal alanda, iş devamlılığı ve itibar konularında) barındırdığı riskler net bir şekilde anlatılmalı. Ayrıca herkesin güvenlik için gerekli organizasyonel değişikliklerin yapılması konusunda özverili olup üstüne düşen sorumluluğu alacağından emin olmak gerekiyor.
Bir sonraki adım olarak, tüm zayıf noktaları kapsayan bir güvenlik çözümü seçmek geliyor. Oluşturulacak güvenlik kuralları, güvenlik ekipleri, ürün ve hizmetlerle korunacak alanlar ve güvenlik kurulumu gibi birçok konuda kararlar almak gerekiyor. Burada tavsiye edilen, düzgün bir güvenlik yapısına sahip olmanın yanı sıra, uzmanların görüşlerine başvurmaktır.
Bu çözümlere giden yol haritasını çizmek bir sonraki adımdır. Böylece güvenlik çalışmalarının kapsamı, yatırım planı ve bütçe belirlenebilir, ürün testlerinin planlanması ve uygulanması gibi konular halledilir. Oluşturulan yol haritası takip edilerek, güvenlik politikasının tüm bileşenleri entegre edilebilir.
Tehdit ortamındaki ve siber güvenlik alanındaki gelişmeler doğrultusunda, güvenlik çözümlerinin düzenli olarak güncellenmesi çok önemlidir. Bunun için ayrıca tehdit istihbaratı hizmetlerinden ve APT (Gelişmiş Kalıcı Tehdit) raporlarından faydalanılmasını şiddetle öneriyoruz.”


